


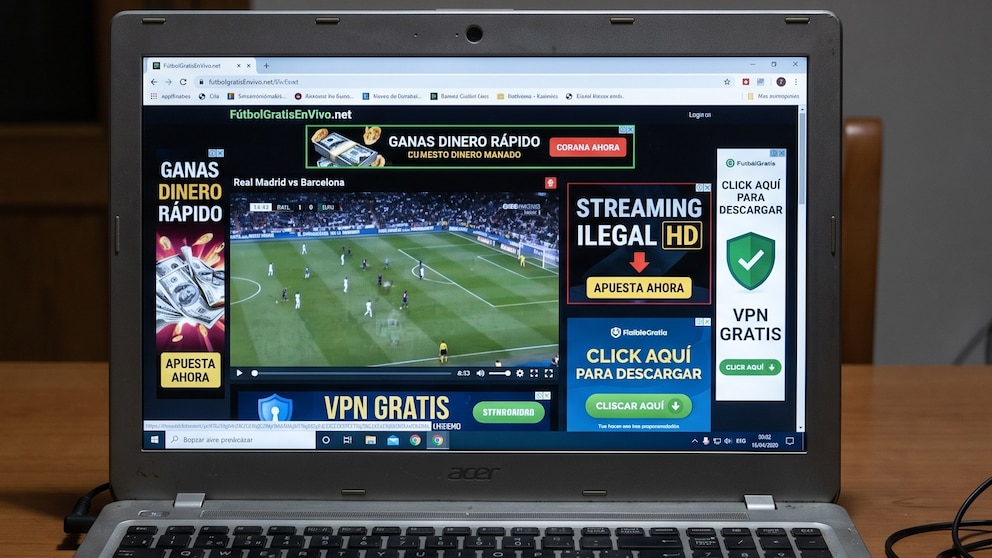
Liverpool y Manchester City se enfrentarán este 11 de octubre en Anfield por la sexta fecha de la Premier League, y la búsqueda de una transmisión online puede llevar a los aficionados hacia enlaces que comprometen sus cuentas. Sitios como Xuper TV, Fútbol Libre o Roja Directa prometen acceso inmediato, pero pueden ocultar riesgos de seguridad.
El partido reúne a dos equipos situados en la parte alta del campeonato inglés. Manchester City llega con 15 puntos, después de cinco victorias, mientras Liverpool suma nueve unidades en cinco jornadas. La expectativa por el encuentro multiplica las búsquedas de señales gratuitas y abre una oportunidad para páginas que intentan obtener datos personales, contraseñas o permisos excesivos.
PUBLICIDAD

Los enlaces no oficiales pueden exigir descargas peligrosas
Las búsquedas de partidos muestran dominios que imitan nombres conocidos o cambian de dirección tras cierres y bloqueos. El problema no está solo en la publicidad. Algunas páginas piden descargar un archivo APK, instalar una aplicación o incorporar una extensión al navegador antes de mostrar el video. Ese paso puede introducir software ajeno a la transmisión en el teléfono.
Una señal de vídeo no necesita consultar mensajes, contactos, cámara, ubicación ni funciones de accesibilidad. Por eso, cualquier solicitud de ese tipo debería detener la instalación. El Instituto Nacional de Ciberseguridad de España advierte que las aplicaciones maliciosas suelen circular mediante repositorios no oficiales, enlaces directos y portales sin controles verificables.
PUBLICIDAD
Una vez que el programa se instala, puede mantenerse activo en segundo plano sin que el propietario del equipo perciba un cambio inmediato. También puede modificar configuraciones, abrir ventanas emergentes o redirigir hacia otras páginas. La urgencia por ver Liverpool contra Manchester City no justifica aceptar archivos cuya procedencia no se puede comprobar.
Un APK fraudulento puede registrar contraseñas bancarias
El riesgo aumenta si la aplicación contiene un keylogger, una herramienta capaz de registrar las pulsaciones realizadas en la pantalla o el teclado. Si el usuario abre después la aplicación bancaria e introduce sus credenciales, el programa puede capturar el nombre de acceso, la contraseña y otros datos empleados durante la operación.
PUBLICIDAD
El fraude no necesita comenzar con una llamada sospechosa o un mensaje engañoso. Una aplicación que permanece oculta puede esperar a que la persona acceda al banco, al correo electrónico o a una red social. Los permisos de accesibilidad son especialmente delicados porque pueden permitir que un programa observe la pantalla o interactúe con otras aplicaciones.
Las extensiones del navegador tampoco son inocuas por defecto. Algunas prometen desbloquear retransmisiones, eliminar anuncios o mejorar la calidad de imagen. Sin embargo, pueden alterar la navegación, insertar publicidad, enviar al usuario a dominios distintos o recopilar información sobre su actividad en internet.
PUBLICIDAD

Los códigos por SMS pueden quedar expuestos
Muchas entidades financieras envían códigos de un solo uso por SMS para validar transferencias, recuperar contraseñas o confirmar el acceso desde un dispositivo nuevo. Esa capa de seguridad pierde eficacia si una aplicación instalada desde una fuente desconocida puede leer los mensajes. El atacante tendría más opciones para intentar confirmar operaciones.
El acceso a los SMS puede exponer códigos bancarios, verificaciones de correo y claves temporales de redes sociales. Antes de instalar cualquier programa, conviene revisar los permisos. Si una aplicación para ver fútbol pide acceso a mensajes, contactos, ubicación o accesibilidad, la recomendación es rechazar la autorización y borrar el software si ya fue instalado.
PUBLICIDAD
El malware puede bloquear archivos y afectar el rendimiento
El software malicioso puede cifrar fotografías, documentos y otros archivos almacenados en el móvil. Este ataque, conocido como ransomware, bloquea el acceso a la información y puede exigir un pago a cambio de una supuesta recuperación. Otros programas consumen batería, ralentizan el sistema y muestran publicidad persistente.
Elegir una señal oficial reduce la exposición a estas amenazas y ofrece una transmisión más estable. Antes de abrir un enlace, conviene comprobar su procedencia y evitar archivos desconocidos. La necesidad de seguir un partido no debe llevar a entregar permisos innecesarios ni poner en riesgo cuentas o financieras.
PUBLICIDAD
PUBLICIDAD
Últimas Noticias
Comprar una PS5 o una Xbox en Estados Unidos nunca fue tan caro: las ventas de consolas se desploman
El hardware doméstico registra menos unidades comercializadas durante 2026, aunque las tarifas elevadas permiten sostener parte de la facturación de Sony, Microsoft y Nintendo

Llegaría el fin de las consolas PlayStation y Xbox: tuvieron la peor caída en ventas desde los años 80
Tanto PS5 como Xbox Series X|S subieron su precio y actualmente cuestan más que en su lanzamiento

Lista de códigos de Free Fire para reclamar diamantes gratis este 11 de octubre de 2026
Los jugadores deben canjear las combinaciones en el portal oficial de Garena antes de que expiren o se agoten

Por qué el celular ya no funciona como el primer día: este es el problema que lo explica
No tener espacio libre de almacenamiento es el inicio de más inconvenientes en el teléfono

Sin emuladores ni la nube: logran ejecutar GTA 4 de forma nativa en un teléfono Android
En lugar de reproducir virtualmente todos los componentes del sistema original, el método prepara previamente el software para otra arquitectura y reduce la carga durante la ejecución de la aventura de mundo abierto


