


123456 mantiene su posición como la contraseña más utilizada en el mundo digital. Este dato, confirmado por informes de NordPass y Comparitech, revela una tendencia que se repite año tras año, sin distinción de edad, región o perfil de usuario.
La permanencia de 123456 en la cima de las contraseñas más populares representa un gran riesgo para la seguridad tanto de individuos como de empresas. De acuerdo con ESET Latinoamérica, el uso de credenciales predecibles equivale a cerrar la puerta de la casa con una traba de papel.
PUBLICIDAD
La exposición de datos personales, el acceso no autorizado a cuentas y la posible pérdida de información sensible son solo algunas de las consecuencias directas que se desprenden de este hábito en la región y a nivel global.
Por qué 123456 sigue liderando el ranking de contraseñas más utilizadas

El 25% de las mil contraseñas más usadas están formadas solo por números, lo que demuestra la preferencia de los usuarios por claves fáciles de recordar, aunque sean poco seguras.
La popularidad de 123456 no es reciente ni sorpresiva. Según NordPass, esta combinación encabezó el listado mundial en 2025, superando a otras variantes igualmente simples como “password” o “12345”.
Camilo Gutiérrez Amaya, jefe del Laboratorio de Investigación de ESET Latinoamérica, señaló a Comparitech que “la costumbre de usar contraseñas débiles y predecibles trasciende las generaciones”.
PUBLICIDAD
Desde jóvenes hasta adultos mayores, la tendencia se mantiene: todos coinciden en optar por contraseñas básicas que pueden adivinarse con facilidad.
Cómo varían las contraseñas más comunes según la generación o edades

Los datos de NordPass muestran patrones casi idénticos entre grupos etarios. La Generación Z (nacidos entre 1997 y 2007) prefiere opciones como 12345, 123456 y 12345678. Los millennials (1981-1996) eligen 123456, junto a combinaciones algo más largas como “1234qwer” y “123456789”.
Para la Generación X (1965-1980) y los baby boomers (1946-1964), la elección es similar: 123456, 123456789 y 12345 figuran entre las más frecuentes. Este patrón revela que, sin importar el nivel de familiaridad con la tecnología, el descuido en la gestión de contraseñas es un denominador común.
PUBLICIDAD
Por qué el uso de contraseñas fáciles es una mayor problemática en Latinoamérica
En América Latina, la problemática adquiere matices adicionales. Las brechas en educación digital y la falta de conciencia sobre ciberseguridad incrementan la vulnerabilidad de la región, donde el uso de contraseñas simples va de la mano con un aumento en las amenazas informáticas.

Según ESET, “usar contraseñas débiles compromete la seguridad individual, pero contribuye a la vulnerabilidad general de la región frente a posibles ataques”.
Los países latinoamericanos se ubican entre los más afectados por filtraciones y robos de datos. Informes recientes advierten que muchos usuarios aún utilizan su año de nacimiento, secuencias numéricas y nombres comunes, prácticas que facilitan el trabajo de los ciberdelincuentes.
PUBLICIDAD
Qué riesgos implica para las empresas utilizar claves fáciles de adivinar
El impacto de una contraseña débil no se limita al ámbito personal. En el espacio corporativo, esta práctica puede tener consecuencias graves.
ESET subraya que “la criticidad de utilizar contraseñas débiles y/o predecibles en un ámbito empresarial es mucha, porque no solo se puede poner en jaque información personal y sensible de cada usuario, sino también de la propia empresa, sus clientes y proveedores”.
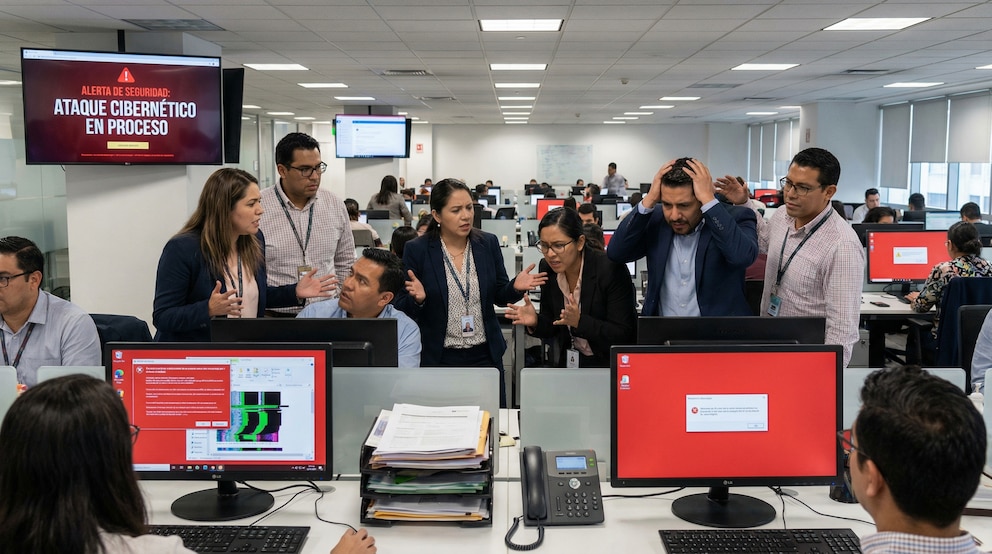
Gutiérrez agrega: “las tres contraseñas más utilizadas en corporaciones están compuestas simplemente por números. Llama la atención el dato que aporta Verizon, que indica que el 70% de las filtraciones de datos en las empresas se debe al uso de contraseñas débiles por parte de los colaboradores”.
PUBLICIDAD
Cuáles consecuencias reales han tenido las contraseñas poco seguras
La vulnerabilidad asociada al uso de combinaciones sencillas ya ha tenido repercusiones concretas. Uno de los casos más recientes y llamativos ocurrió en el Louvre de París.
En octubre de 2025, el sistema de seguridad del museo fue vulnerado porque la contraseña elegida era simplemente “Louvre”. El incidente derivó en el robo de joyas valuadas en más de 100 millones de dólares, poniendo en evidencia los riesgos de confiar en claves obvias para proteger activos de alto valor.
De acuerdo con el experto de ESET Latinoamérica, “un cibercriminal, con las herramientas y conocimientos adecuados, tarda menos de un segundo en adivinar y vulnerar cualquiera de las claves que figuran en este top”.
PUBLICIDAD
PUBLICIDAD
PUBLICIDAD
Últimas Noticias
Gafas inteligentes enfrentan posible prohibición en edificios gubernamentales de Australia
La iniciativa surge en paralelo a otra propuesta regulatoria: un conjunto de estándares nacionales para supervisar el desarrollo de sistemas de IA en el país

Qué significa que una persona camine muy rápido, según la IA
Gemini y ChatGPT coinciden en un punto de partida: no existe una única explicación válida para quienes caminan rápido de forma habitual

Crea tus propias Guerreras K-Pop: guía paso a paso para hacer recortables
Para construir la base de la figura y sus refuerzos se recomienda cartulina blanca resistente, papel opaco de gramaje medio o papel fotográfico mate

Cómo usar la nueva IA de Fotos en iOS 27: limpiar, extender y reencuadrar paso a paso
Un dato relevante para quienes buscan aprovechar estas funciones es que no se limitan a las fotografías tomadas con la cámara del propio iPhone

Ponerle rostro y nombre a tu asistente: la estrategia de Muse para que la IA se sienta como un “compañero”
A través de un video, Mark Zuckerberg detalló el funcionamiento de este agente de IA personal, al que se puede bautizar y personalizar según las preferencias de cada usuario


