

En los últimos años, los códigos QR han pasado de ser un recurso ocasional a un elemento habitual en la vida diaria. Sirven para pagar en restaurantes, acceder a menús, descargar aplicaciones o completar trámites. Sin embargo, esa familiaridad ha sido aprovechada por delincuentes para crear una nueva modalidad de fraude digital denominada 'QRishing’.
Este método consiste en manipular códigos QR para que dirijan a la víctima a páginas falsas o plataformas maliciosas. Allí se pueden robar credenciales bancarias, datos personales e incluso instalar programas que comprometan el teléfono o la computadora. El atractivo de esta técnica para los estafadores está en que muchos usuarios escanean códigos de forma automática, sin detenerse a verificar su procedencia.
Luis Chávez, líder de Educación en Prevención de Fraudes del BCP, advierte que “los delincuentes se disfrazan de lo cotidiano para pasar desapercibidos; por eso es clave que los usuarios no escaneen por rutina, sino con atención y una desconfianza saludable”.

¿Cómo operan los estafadores?
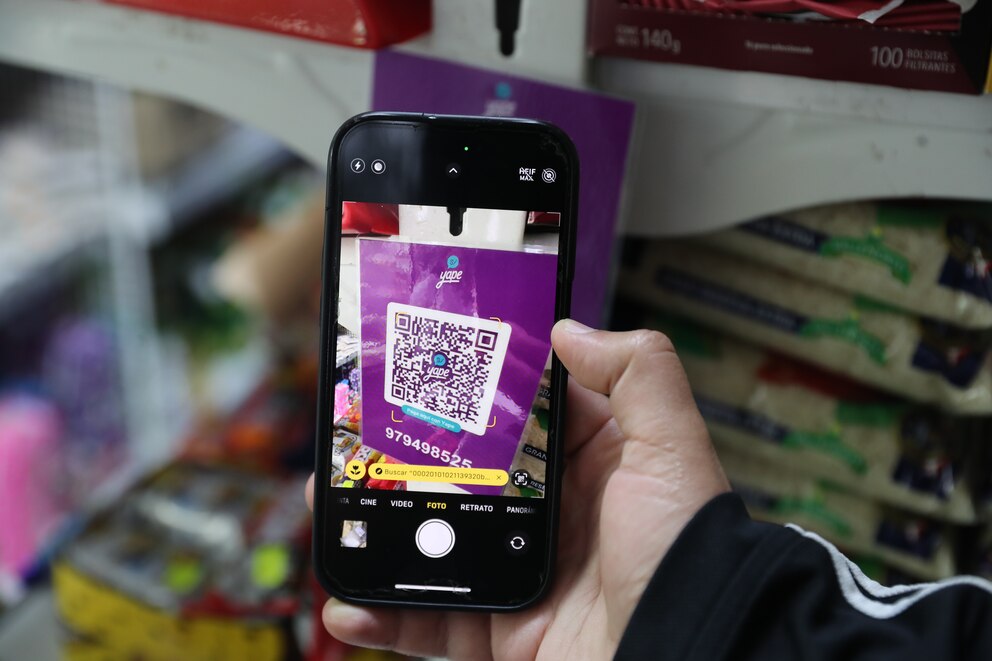
El QRishing combina la aparente sencillez de un código QR con métodos sofisticados de fraude digital. Los estafadores suelen colocar códigos falsos sobre los legítimos en carteles, afiches o puntos de pago, aprovechando que el usuario escanea sin verificar su origen.
También envían estos códigos por correo electrónico, mensajes de texto o redes sociales, con la excusa de ofrecer promociones, premios o facilitar trámites urgentes. En otros casos, los incorporan en documentos falsificados, como notificaciones de multas o cobros pendientes.
Una vez escaneado, el código puede redirigir a un sitio web malicioso que solicita información confidencial o descargar, de manera oculta, archivos que comprometen la seguridad del dispositivo y exponen las cuentas bancarias de la víctima.
Consejos para mantenerse protegido
La popularidad del QRishing refleja cómo los criminales adaptan métodos tradicionales a nuevos formatos. En el contexto peruano, el uso masivo de QR después de la pandemia creó un terreno propicio para este tipo de engaños. La clave está en romper el hábito de escanear por inercia. Un solo código fraudulento puede significar el acceso no autorizado a todo tipo de información delicada, personal y confidencial.
Para Chávez, la prevención es la herramienta más efectiva. Estas son las recomendaciones que comparte:
- Verifica el origen: Escanea códigos únicamente cuando sepas quién los generó. Si se encuentran en la vía pública o en canales no solicitados, lo más prudente es ignorarlos.
- Revisa su apariencia física: Códigos sobrepuestos, con impresiones de baja calidad o colores distintos al entorno pueden ser señales de manipulación.
- Previsualiza el enlace antes de abrirlo: Las cámaras de muchos teléfonos muestran la dirección web antes de acceder. Si la URL luce sospechosa, contiene errores o no coincide con la marca que dice representar, no continúes.
- No compartas datos personales ni bancarios: Ninguna institución legítima pedirá información sensible a través de un código QR. Si ocurre, es un intento de fraude.
También se recomienda asegurarse de que la dirección comience con “https://” y que tenga el candado de seguridad visible.
Chávez añade que la educación digital es clave para reducir riesgos. “Conocer las estrategias de los delincuentes y reconocer patrones de riesgo nos da una ventaja para protegernos. La tecnología avanza y con ella las estafas, así que la información es clave”, subraya. Mantenerse informado y capacitado en el uso seguro de herramientas tecnológicas puede marcar la diferencia entre ser víctima de un fraude o detectarlo a tiempo.
Casos recientes que alertan en el Perú
En julio, el Reniec reportó una estafa en la que los falsos funcionarios contactaban a ciudadanos para supuestamente gestionar el DNI electrónico 3.0. El engaño incluía llamadas y mensajes de WhatsApp, así como el uso de un código QR que, al ser escaneado, llevaba a la descarga de una aplicación maliciosa.
Ese mismo mes se conoció otro caso que puso en riesgo la gratificación de varios trabajadores. Un código QR adulterado redirigía a una página que imitaba a la banca por internet y solicitaba credenciales de acceso. Con esos datos, los atacantes podían vaciar cuentas en pocos minutos.
La Policía Nacional ha señalado que este tipo de fraudes forma parte de un incremento más amplio de delitos informáticos en el país. De continuar la tendencia, el número de denuncias al cierre del año podría ser el doble que el registrado en 2024.
Más Noticias
La Tinka del miércoles 4 de noviembre: ¿Salió el pozo acumulado de más de 9 millones de soles?
Revisa aquí la combinación oficial de La Tinka del miércoles 4 de noviembre. Conoce si hubo ganador de los S/ 9.8 millones, los resultados del Sí o Sí, la Boliyapa y el millonario monto acumulado para el domingo

Florcita Polo terminó en emergencia tras segundo enfrentamiento con Luiggi Yarasca: habría sufrido accidente con escaleras y hermana lo acusa
El equipo de Magaly Medina ubicó a la hija de Susy Díaz en una clínica de Surquillo, donde permanecía acompañada por su hermana y bajo supervisión médica tras el episodio reportado en su vivienda

Susy Díaz recibe preocupante noticia sobre Florcita desde España: habría sido agredida y trasladada a una clínica
Magaly Medina contó que la excongresista fue informada por su hermana sobre la presunta agresión contra su hija. La noticia llegó después de que se difundieran imágenes de Florcita llorando en un establecimiento de Pachacámac

Florcita Polo corrió descalza y llorando detrás de Luiggi Yarasca para que no la deje: así fue la pelea que alarmó a los testigos
Las imágenes difundidas por Magaly Medina mostraron a la hija de Susy Díaz intentando evitar que su pareja se marchara del establecimiento en Pachacámac. Según los testimonios recogidos por el programa, personal de seguridad tuvo que intervenir para separarlos mientras ella le rogaba que no la dejara sola

Aída Martínez cuenta cómo reaccionó Mario Hart cuando rechazó intimar con él: “Se enojó un ratito”
La modelo relató en Café con la Chevez que, tras una celebración y llegar al departamento del expiloto, prefirió dormir por el cansancio en lugar de prolongar el acercamiento entre ambos


