

Meme sind eine Ausdrucksform, die zu einem weltweiten Trend wurde. Ob aufgrund eines schwerwiegenden Ereignisses wie der Erdbeben in Mexiko, der Veröffentlichung eines Films wie Spider-Man und Batman oder praktisch irgendetwas anderes, sie überfluten soziale Netzwerke. Einige von ihnen könnten jedoch mit Malware kontaminiert sein.
Malware ist bösartiger Code, auch Viren oder Trojaner genannt, der auf dem Gerät des Opfers installiert wird, um schädliche Aktionen für das Computersystem durchzuführen. Einige der häufigsten Methoden sind das Stehlen von Informationen und das Löschen von Dateien.
Da sie für Benutzer, die unschuldig im Internet surfen und ein Mem öffnen, äußerst gefährlich sein können, muss die Sicherheitsanfälligkeit bekannt gegeben werden, die laut ESET seit 2017 erkannt wurde.
Das Cybersicherheitsunternehmen weist darauf hin, dass in diesem Jahr eine Gruppe von Forschern Malware gefunden hat, die von einem Twitter-Konto verbreitet wurde, deren böswillige Anweisungen in Code versteckt waren, der vorgab, ein Mem zu sein, dh ein Trojaner.
Aber es war nicht irgendein Trojaner, es war ein Remote-Access-Trojaner (RAT), der versuchte, den infizierten Computer zu kontrollieren. Durch das Herunterladen der Datei kann ein Computer im Hintergrund infiziert, Screenshots erstellt oder andere Daten aus dem betroffenen System extrahiert werden, die an eine bestimmte Adresse gesendet werden.
Wie sie erklären, handelt es sich um eine als Steganographie bekannte Technik, bei der Nachrichten ausgeblendet werden, die gesendet werden, ohne dass der betroffene Benutzer merkt, was passiert.
„Das Mem sollte durch Steganographie übertragen werden, eine Technik zur Verschlüsselung von Nachrichten, die Jahrtausende zurückreicht und es ermöglicht, Nachrichten getarnt in einem Objekt oder Container zu senden, sodass sie unbemerkt bleiben.“
Es sollte beachtet werden, dass die Steganographie an sich nicht bösartig ist, da sie zum Versenden geheimer Nachrichten und zur Vermeidung von Zensur verwendet wird. Cyberkriminelle haben sie jedoch als Gelegenheit gesehen, Malware über sie zu verbreiten.
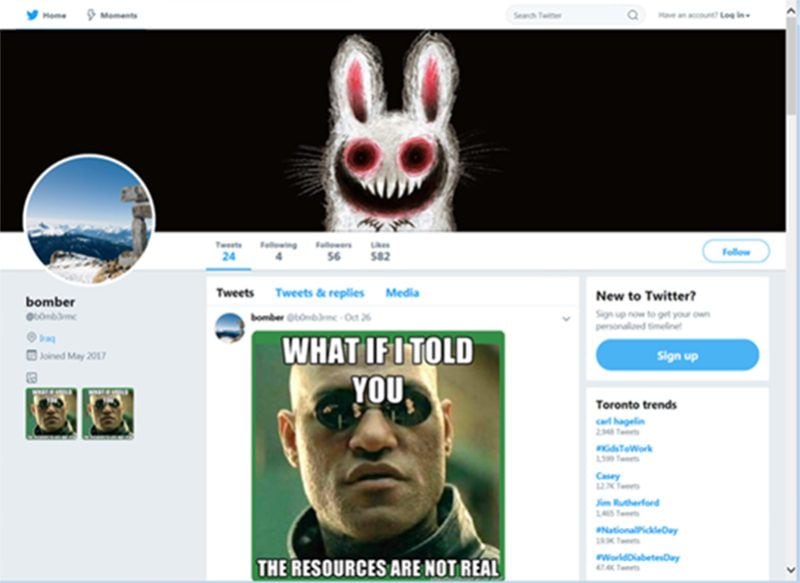
Auf diese Weise wurde es in einen Tweet implantiert, der wie ein harmloses Mem aussah, sodass Benutzer infiziert wurden, ohne es zu merken, da die Malware versteckt war.
„Es war nie klar, woher die Malware stammt, wie sie ihre Opfer ursprünglich infiziert hat oder wer dahinter steckt. Es war bekannt, dass jeder, der dieses Mem heruntergeladen hat, um es erneut zu senden, zu veröffentlichen oder zu speichern, in Gefahr war.“
Als Sicherheitsforscher bald auf diesen Angriff aufmerksam wurden, wurde er schnell aufgedeckt, wodurch das Täterkonto geschlossen wurde. Trotzdem ist nicht bekannt, welchen Umfang oder welche Konsequenzen eine solche Malware haben kann und wann ein weiterer ähnlicher Angriff wiederholt wird.
ESET-Spezialisten weisen darauf hin, dass es „ein Pilottest zur Entwicklung neuer und unterschiedlicher Arten von Malware gewesen sein könnte, die wir sicherlich jetzt oder in Zukunft sehen“.
In Anbetracht der Tatsache, dass Malware und Trojaner nur dann auf Computer zugreifen können, wenn ihnen die Erlaubnis erteilt wurde, lauten die Empfehlungen:
- Öffnen Sie niemals einen E-Mail-Anhang und führen Sie kein Programm aus, wenn Sie nicht sicher sind, ob die Quelle zu 100% zuverlässig ist.
- Halten Sie Anwendungen und Software immer auf dem neuesten Stand, um Schwachstellen zu vermeiden.
- Installieren Sie eine zuverlässige Antimalware-Lösung, um Ihr Schutzniveau zu maximieren.
LESEN SIE WEITER
Más Noticias
Armada incautó 728 kilos de marihuana ocultos en una embarcación en Vichada: el cargamento iría para Venezuela
Dos personas fueron capturadas tras la interceptación de una motonave artesanal en el río Orinoco. Según las autoridades, el alijo estaba vinculado con una estructura de la Segunda Marquetalia

Mercurio que los mayas usaron como ritual envenenó lagos y cenotes durante siglos en Yucatán
Las muestras de sedimento revelan que bacterias, algas y cianobacterias disminuyeron durante siglos mientras ostrácodos, gasterópodos e insectos también resintieron la toxicidad acumulada en Yucatán según el análisis de dos cuerpos de agua

INE decide que boletas planchadas no contarán como votos válidos ni nulos en 2027
El Consejo General modificó sus lineamientos, las papeletas que no puedan vincularse objetivamente con un sufragio emitido serán inutilizadas

Diego Luna sorprende al público al aparecer en la primera función de Ceniza en la boca en México
El director presentó su nueva película en Cinemex Manacar y pidió al público recomendarla si conectaba con la historia

Nolberto Solano inicia con mala fortuna el Campeonato SAFF: Pakistán cayó 3-2 ante India en el debut por Fase de Grupos
‘Nobby’ quedó inconforme por el pobre rendimiento en el primer tiempo, aunque destacó el carácter y valentía del plantel para luchar en el tramo final, donde llegaron las anotaciones para recortar distancia contra el vigente monarca del Campeonato de la Federación de Fútbol del Sur de Asia
